Índice de contenidos
La red enviaba una falsa alerta del banco y después llamaba un supuesto gestor que convencía a las víctimas para transferir dinero o incluso pedir préstamos
Primero recibes un SMS de tu supuesto banco. Te advierte de un cargo importante y te mete prisa para evitar perder el dinero. Después suena el teléfono y alguien que conoce algunos de tus datos personales asegura ser el gestor de tu entidad. Ese era el método utilizado por una gran red de ciberestafadores desmantelada por la Guardia Civil en la operación Ibermellow.
El balance alcanza los 29 detenidos, 57 investigados y más de un millón de euros estafados. Entre las provincias donde se han realizado actuaciones aparecen Valencia y Alicante.
El engaño comenzaba con un mensaje
El SMS estaba diseñado para provocar miedo.
Alertaba de una supuesta operación de gran importe y proporcionaba un teléfono para cancelarla.
Pero el mensaje no procedía realmente del banco. Era la primera parte de la estafa.
Después llegaba la llamada del supuesto empleado bancario.
Incluso conseguían que las víctimas pidieran préstamos
Los delincuentes conocían previamente algunos datos personales de las víctimas.
Eso hacía mucho más creíble la llamada.
Mediante técnicas de ingeniería social lograban que algunas personas enviaran directamente su dinero a cuentas controladas por la organización.
En determinados casos iban todavía más lejos: convencían a las víctimas para contratar préstamos personales y después conseguían desviar también ese dinero.
100.000 mensajes en una hora
La capacidad tecnológica de la organización era enorme.
El centro de llamadas desmantelado por los investigadores podía lanzar más de 100.000 SMS fraudulentos cada hora.
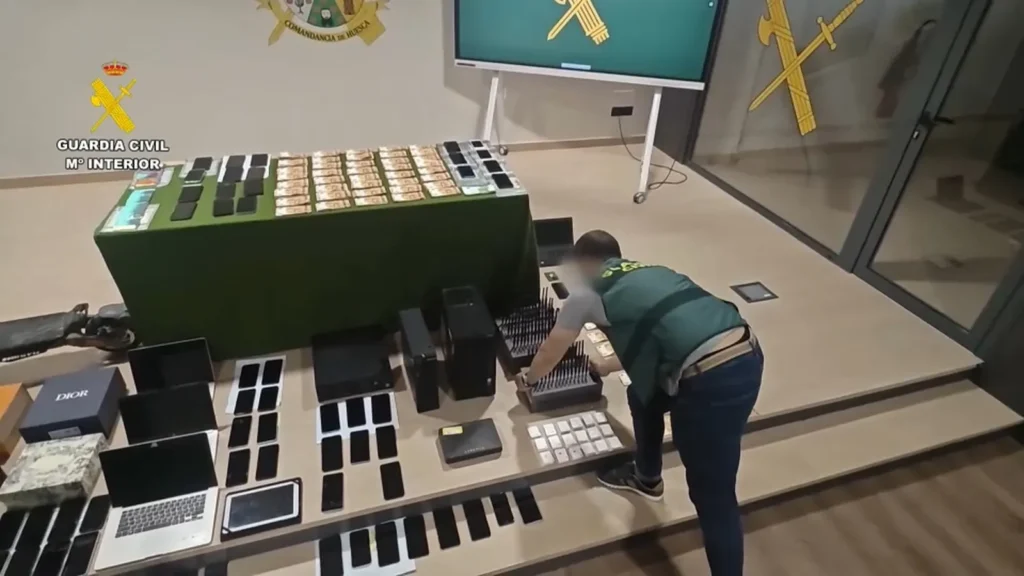
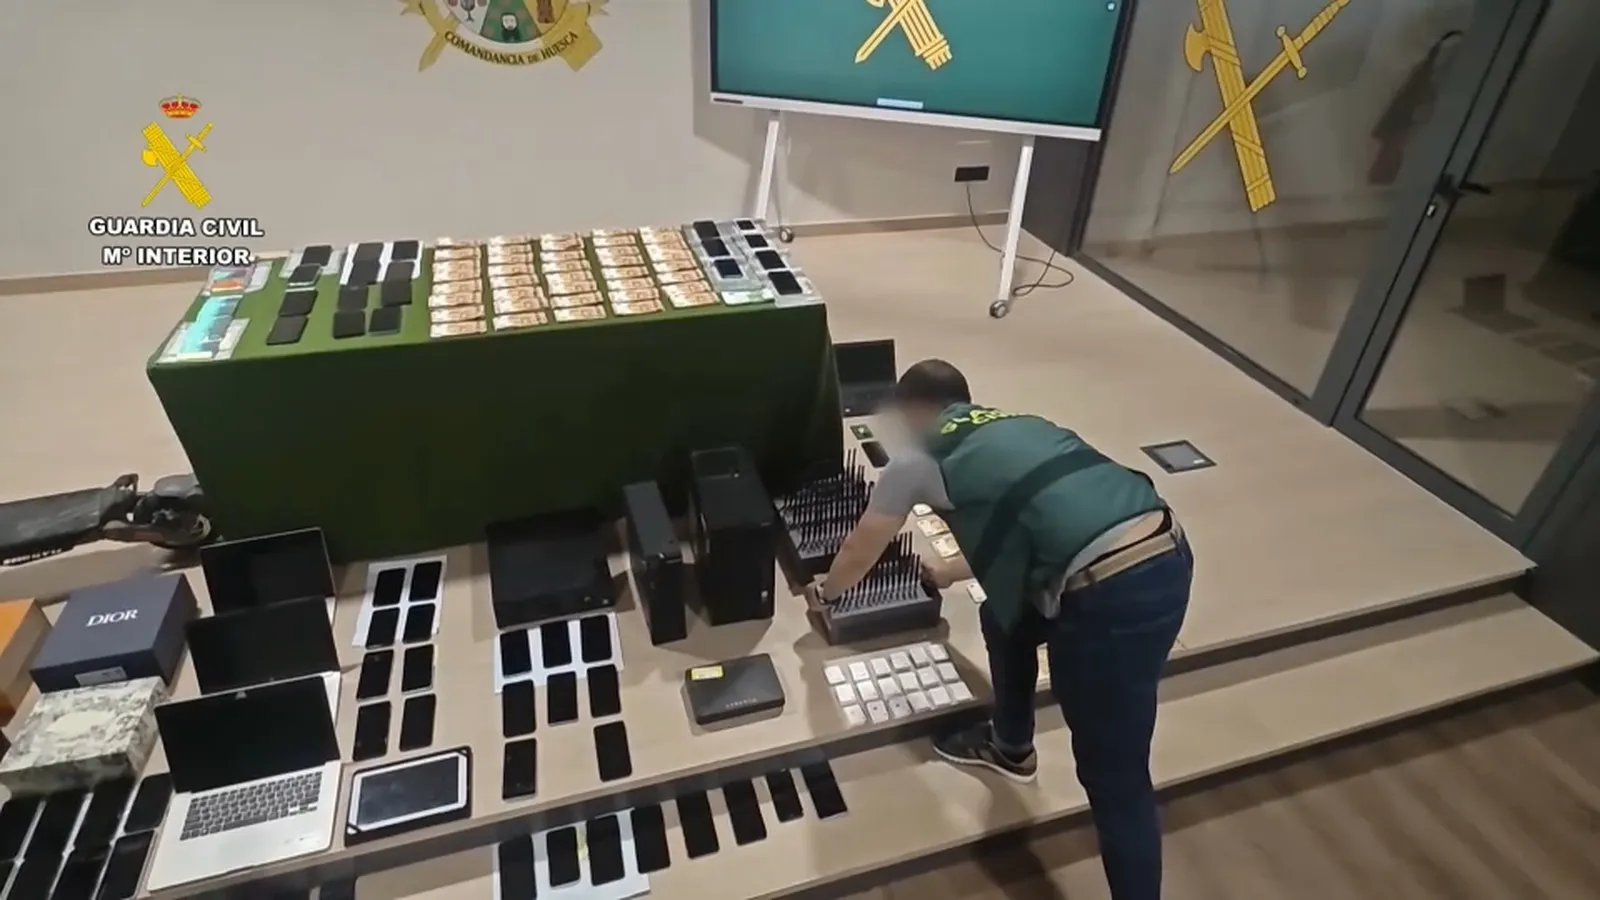
Durante los registros se encontraron 57.520 euros en efectivo, artículos de lujo y numerosos dispositivos y elementos relacionados con la actividad bancaria y tecnológica.
La Guardia Civil ha conseguido además recuperar 256.708 euros que permanecían en cuentas controladas por los presuntos estafadores.
Una regla sencilla puede evitar el engaño
Hay un dato especialmente importante para cualquier usuario de banca electrónica: un banco no va a pedir por teléfono el PIN, las contraseñas o las claves completas de acceso.
Si recibe un mensaje alarmante sobre su cuenta, no llame al teléfono que aparece en ese SMS. Busque por separado el número oficial de su entidad y compruebe directamente si existe realmente algún problema.
La urgencia es precisamente una de las principales armas de este tipo de estafas: conseguir que la víctima actúe antes de tener tiempo para comprobar quién está realmente al otro lado del teléfono.