Índice de contenidos
La Guardia Civil detiene a 29 personas e investiga a otras 57 por una trama que suplantaba a bancos y logró estafar más de un millón de euros a 43 víctimas
La Guardia Civil ha desarticulado una amplia organización de ciberestafadores que utilizaba un ‘call center’ con capacidad para enviar más de 100.000 mensajes fraudulentos por hora. La operación Ibermellow se ha saldado con 29 detenidos y otras 57 personas investigadas en numerosas provincias españolas, entre ellas Valencia y Alicante, por su presunta relación con delitos de estafa, blanqueo de capitales y pertenencia a organización criminal.
La investigación atribuye a la organización 43 estafas que superan conjuntamente el millón de euros, todas ellas con víctimas residentes en Aragón.
Primero llegaba un SMS del supuesto banco
El método combinaba dos técnicas habituales de fraude: smishing y vishing.
En una primera fase, los delincuentes enviaban a los teléfonos móviles de las víctimas un SMS que aparentaba proceder de su entidad bancaria. El mensaje alertaba de supuestos cargos elevados en la cuenta y facilitaba un número de teléfono para paralizar urgentemente la operación.
La alarma generada por ese mensaje preparaba el terreno para la segunda parte de la estafa.
Después llamaba un falso gestor bancario
Las víctimas recibían posteriormente una llamada de personas que se presentaban como empleados de su banco.
Los estafadores disponían previamente de parte de los datos personales de sus objetivos, lo que aumentaba considerablemente la credibilidad de la conversación.
Mediante técnicas de ingeniería social conseguían que las víctimas realizaran transferencias a cuentas controladas por la organización. En otros casos lograban incluso que contrataran préstamos personales, cuyo dinero terminaba posteriormente desviado hacia otras cuentas.
Más de un millón de euros a 43 víctimas
La Guardia Civil calcula que este procedimiento permitió sustraer más de un millón de euros a 43 personas.
El dinero comenzaba después un recorrido por diferentes cuentas bancarias para dificultar su seguimiento.
Parte de los fondos terminaba retirándose en cajeros automáticos situados en Barcelona, Madrid y Murcia.
Una red de ‘mulas’ para mover el dinero
Los investigadores descubrieron una estructura formada por diferentes niveles.
Además de los falsos gestores bancarios y los responsables del centro de llamadas, existía una red de ‘mulas económicas’, captadores y personas encargadas de retirar el dinero.
Las denominadas mulas prestaban sus cuentas bancarias, carteras virtuales o datos personales para recibir y transferir fondos de procedencia ilícita a cambio de una comisión. El dinero acababa posteriormente a disposición de la cúpula de la organización.
Un ‘call center’ para 100.000 mensajes cada hora
La primera gran intervención se produjo en marzo.
Los agentes desmantelaron el centro de operaciones desde el que se enviaban los SMS fraudulentos y que tenía capacidad para lanzar más de 100.000 mensajes por hora.
Cinco supuestos miembros de la cúpula fueron detenidos.
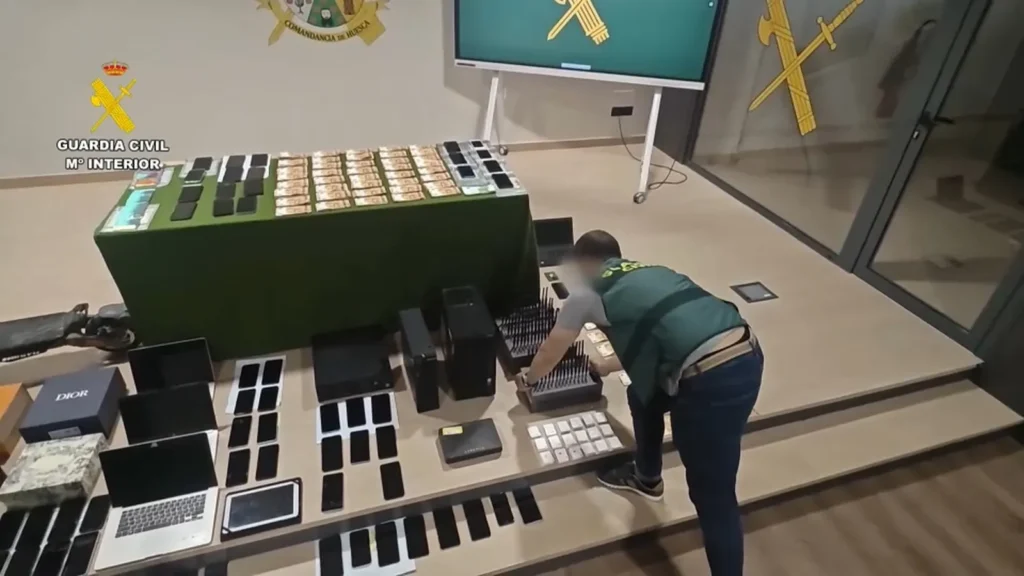
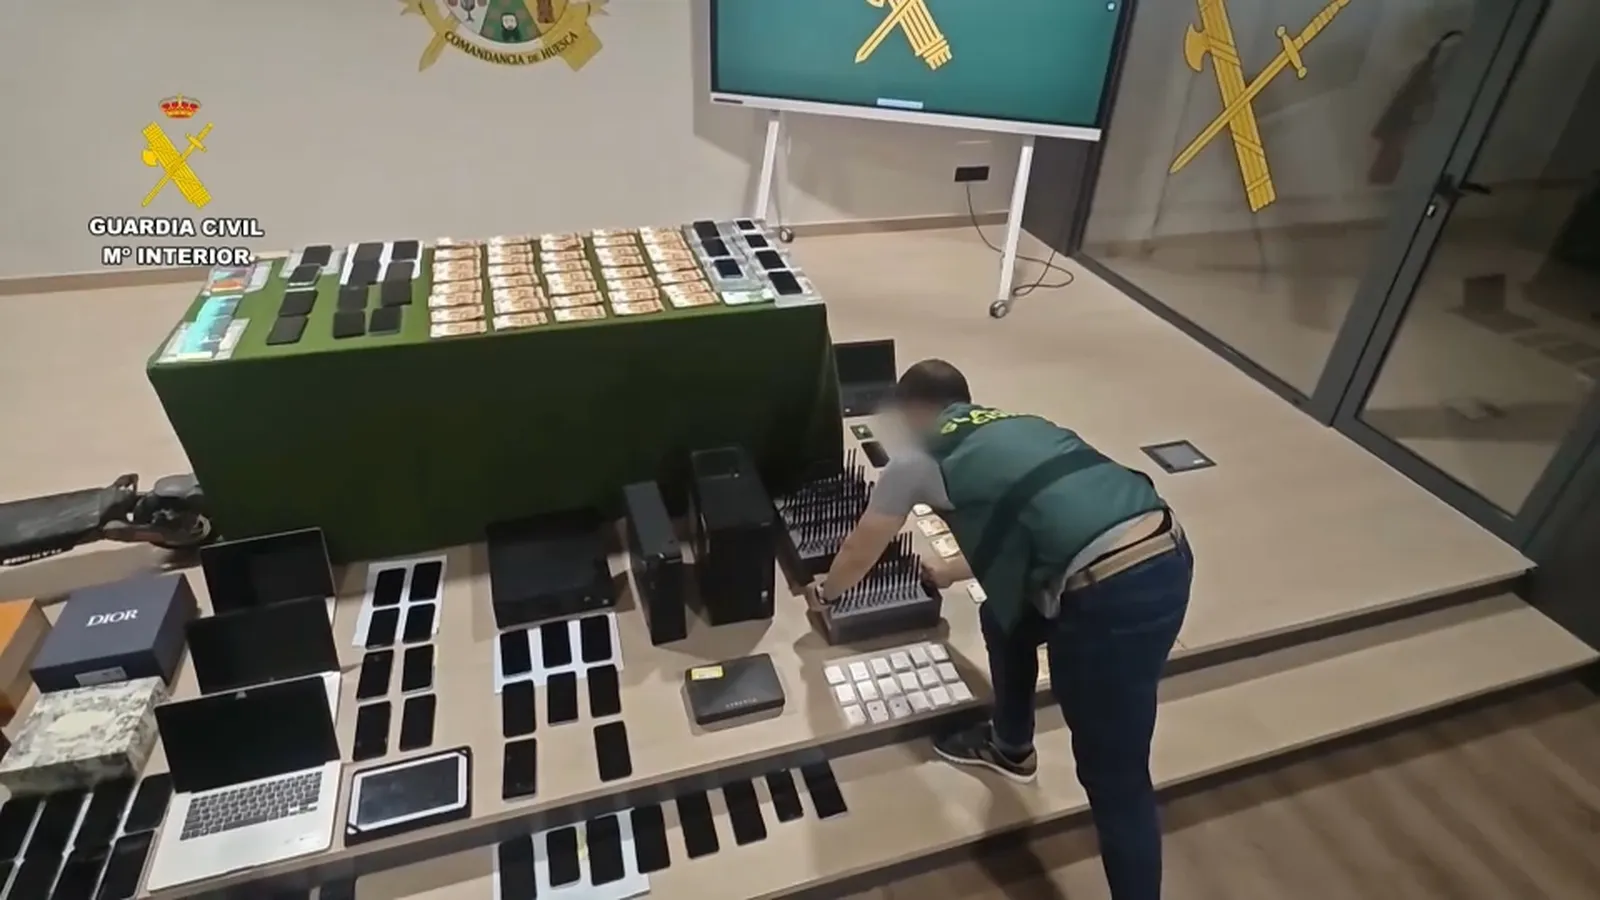
Durante registros realizados en Barcelona, Madrid y Murcia, los investigadores intervinieron 57.520 euros en efectivo, artículos de lujo y abundante material tecnológico y bancario.
Recuperados más de 256.000 euros
En una segunda fase, la Guardia Civil actuó contra la estructura utilizada para blanquear los fondos.
Los agentes detuvieron a personas que presuntamente actuaban como mulas, captadores y extractores y consiguieron recuperar 256.708 euros depositados en cuentas controladas por la red.
La operación ha terminado con actuaciones en más de una veintena de provincias. Entre ellas figuran Valencia y Alicante, además de Madrid, Barcelona, Murcia, Málaga, Sevilla, Zaragoza, Tarragona o A Coruña.
Cómo evitar caer en el engaño
La Guardia Civil recuerda que las entidades bancarias no solicitan por teléfono contraseñas, códigos PIN ni claves completas. Los delincuentes suelen aprovechar la urgencia y el miedo para conseguir que la víctima actúe antes de comprobar la información.
Ante un mensaje que alerte de movimientos sospechosos, la recomendación es no utilizar enlaces ni números facilitados en el propio SMS y contactar directamente con el banco mediante sus canales oficiales.